مدیریت چند API Key در تیم توسعه؛ راهنمای امنیت، تفکیک محیط و ابطال کلید
چطور برای توسعه، تست و محیط Production کلیدهای جدا بسازیم، مصرف را کنترل کنیم و بدون اختلال کلید آسیبدیده را باطل کنیم؟

چرا یک کلید مشترک برای همه کافی نیست؟
وقتی پروژه کوچک است، استفاده از یک API Key برای لپتاپ توسعهدهنده، سرور آزمایشی و نسخه اصلی ساده به نظر میرسد. مشکل از زمانی شروع میشود که یکی از اعضای تیم جدا میشود، کلید داخل لاگ یا مخزن کد قرار میگیرد، یا مصرف غیرعادی دیده میشود. با یک کلید مشترک، ابطال آن میتواند همه سرویسها را همزمان متوقف کند و پیدا کردن منشأ مصرف نیز دشوار است.
در پنل توسعهدهنده khapi میتوان تا ۵ کلید فعال برای یک حساب ساخت. این کلیدها مالکیت جداگانه برای سهمیه ایجاد نمیکنند؛ سهمیه ماهانه روی حساب محاسبه میشود. مزیت اصلی، تفکیک دسترسی و امکان ابطال دقیق است.
الگوی پیشنهادی نامگذاری و تفکیک
برای بیشتر تیمها این تقسیمبندی عملی است:
- یک کلید برای توسعه محلی؛
- یک کلید برای محیط آزمایشی یا Staging؛
- یک کلید برای Production؛
- یک کلید برای کار زمانبندیشده مثل گزارش روزانه؛
- یک کلید ذخیره برای چرخش اضطراری.
نام محیط را کنار خود کلید در Secret Manager ثبت کنید، نه در مقدار کلید. مقدار کامل کلید جدید فقط هنگام ساخت نمایش داده میشود؛ همان لحظه آن را در محل امن ذخیره کنید.
کلید را کجا نگه داریم؟
API Key نباید داخل کد، فایل JavaScript مرورگر، اسکرینشات، تیکت پشتیبانی یا فایل تنظیماتی که وارد Git میشود قرار بگیرد. در سرور از متغیر محیطی یا Secret Manager استفاده کنید:
import os
import requests

response = requests.get(
    "https://khapi.ir/api/v1/news",
    headers={"x-api-key": os.environ["KHAPI_API_KEY"]},
    params={"q": "فناوری", "page_size": 10},
    timeout=15,
)
response.raise_for_status()
news = response.json()
در CI/CD نیز Secret را در تنظیمات امن همان سامانه تعریف کنید. چاپ کردن تمام هدرهای درخواست در لاگ خطاست؛ اگر برای عیبیابی نیاز دارید، فقط چند نویسه ابتدا و انتهای کلید را ماسکشده ثبت کنید.
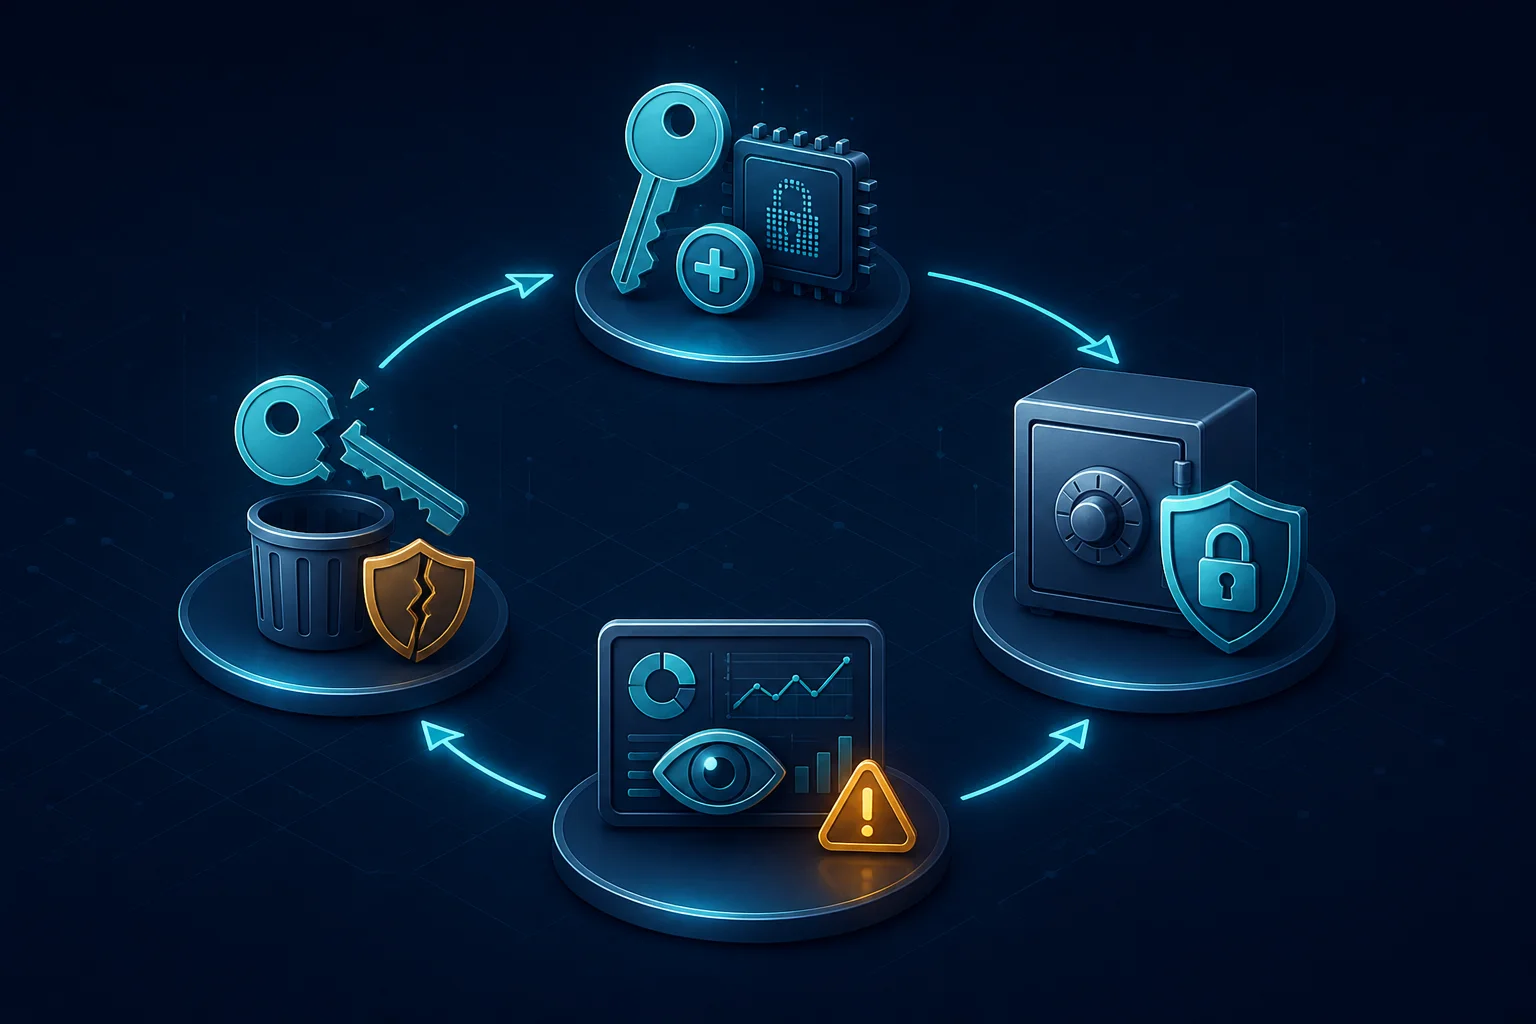
چرخش کلید بدون قطعی
چرخش امن چهار مرحله دارد:
- کلید تازه را در پنل بسازید و در Secret Manager ذخیره کنید.
- سرویس را طوری منتشر کنید که از کلید تازه استفاده کند.
- با یک درخواست واقعی سلامت دسترسی را بررسی کنید.
- پس از اطمینان از قطع مصرف کلید قبلی، آن را باطل کنید.
این ترتیب باعث میشود ابطال کلید قدیمی قبل از انتشار تنظیمات جدید، سرویس را از دسترس خارج نکند. برای Production بهتر است چرخش دورهای و چرخش فوری پس از رخداد امنیتی، هر دو در Runbook تیم ثبت شوند.
اگر کلید افشا شد چه کنیم؟
اول کلید آسیبدیده را در پنل باطل کنید. سپس محل افشا را پیدا کنید: تاریخچه Git، لاگ، ابزار تحلیل خطا، پیامرسان یا فایل پشتیبان. ساخت کلید تازه بدون پاکسازی مسیر افشا، مشکل را تکرار میکند. در پایان، مصرف حساب و درخواستهای نامعمول را بررسی کنید.
اگر کلید در Git ثبت شده، حذف آن از آخرین Commit کافی نیست؛ تاریخچه مخزن نیز باید پاکسازی شود. فرض کنید هر Secret منتشرشده فوراً قابل سوءاستفاده است.
کنترل مصرف در تیم
چند کلید به معنی چند برابر شدن سهمیه نیست. بنابراین تیم باید بودجه درخواست را بین سرویسها تقسیم کند. کشکردن پاسخهای پرتکرار، محدود کردن `page_size`، استفاده از بازه تاریخ و اجرای جستوجو فقط هنگام نیاز، مصرف را قابل پیشبینی میکند.
برای طراحی درخواستهای دقیقتر، راهنمای فیلتر و جستوجوی خبر را بخوانید. همچنین در مستندات API پارامترهای جاری را قبل از استقرار بررسی کنید.
چکلیست نهایی
- هر کلید فقط برای یک محیط یا وظیفه مشخص باشد.
- کلید هرگز به مرورگر یا مخزن عمومی نرسد.
- مقدار Secret در لاگ ماسک شود.
- چرخش با ساخت کلید تازه آغاز و با ابطال کلید قبلی تمام شود.
- پس از جدایی عضو تیم یا رخداد امنیتی، کلید مرتبط فوراً باطل شود.
- سهمیه در سطح حساب پایش شود، نه با فرض سهمیه مستقل برای هر کلید.
جمعبندی
چند API Key زمانی ارزشمند است که به تفکیک محیط، مسئولیت روشن و ابطال سریع منجر شود. با الگوی پنجکلیدی khapi میتوانید توسعه، آزمایش و Production را از هم جدا کنید، بدون آنکه کنترل سهمیه ماهانه حساب از بین برود.
مقالات مرتبط
کدگذاری خبر؛ تفکیک واقعیت، ادعا و نظر در تحلیل محتوا
پیدا کردن پرسشهای مخاطب از اخبار؛ طراحی FAQ با پاسخ مستند
ساخت تقویم محتوایی از اخبار؛ تبدیل رویداد روز به مطلب ماندگار
این مطلب چطور به کار شما بیاید؟
مفاهیم این مقاله را مستقیم در پنل khapi امتحان کنید:
آماده شروع هستید؟
۳ روز استفادهٔ رایگان از پنل تحلیلگر، مطابق محدودیتهای دورهٔ آزمایشی و بدون نیاز به کارت بانکی.